Hugoブログに短縮リンク共有機能を追加する
ブログを使い続けてきて、普段記事を共有するときに小さな不便がずっとありました。
公共のプラットフォームに記事を貼りたいとき、リンクは長いし、開くとサイト全体のレイアウトのままです。ナビ、サイドバー、フッターなどは自分が読む分には便利ですが、人が読みたいのは記事だけ、ということも多い。
共有専用ページや別テンプレートも考えましたが、やめました。記事の中身は同じなのに、共有のために HTML をもう一つ作る必要はない。既存の Hugo ページに純粋な読取モードを足し、Cloudflare Worker で短縮リンクのリダイレクトを担当させ、最後に記事ページの共有ボタンまでつなげました。
最終的な見え方
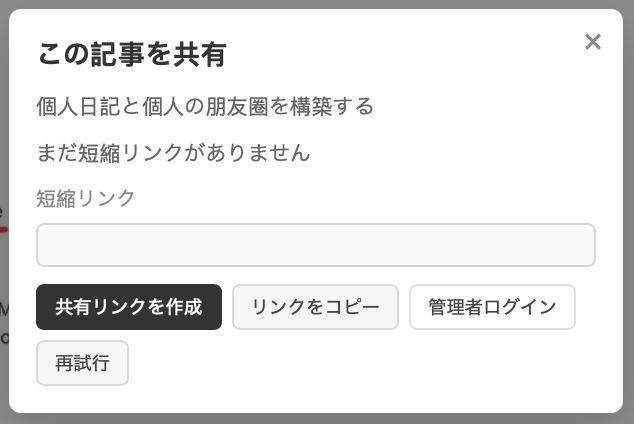
通常どおり記事を開くと、今までと同じですが、記事の下、RSS ボタンの横に共有ボタンがあります。押すと、その記事に短縮リンクがあるか確認します。
- 既にあれば再利用する。
- 初めてなら Worker に短縮リンクを作ってもらう。
- 成功したら短縮リンクをコピーする。
- 他人が短縮リンクを開くと、Worker が Cloudflare KV を引いて、元記事の純閲覧モードへリダイレクトする。
- 共有モードで隠すのはサイト外周のナビやツールだけで、記事ページ自体は再生成しない。
アクセスの流れはだいたい次のとおりです。
 1通常の記事
 2https://www.igerm.ee/essay/example/
 3
 4共有用短縮リンク
 5https://www.igerm.ee/s/短码
 6
 7Worker が KV を参照
 8        |
 9        v
10元記事の URL + ?share=1
ここが肝心です。短縮リンクは記事の別コピーを指すわけでも、記事本文を Cloudflare に保存するわけでもありません。短いコードと元記事のパスの対応だけを保持します。記事本体はこれまでどおり Hugo が生成した静的ページが配信します。Cloudflare のビルド時間もかなり抑えられます。
一、まず記事を純閲覧モードにする
Hugo の記事 URL はそのまま、クエリだけ足します。
1https://www.igerm.ee/essay/example/?share=1
読み込み時に URL に share=1 があるか見ます。あればルート要素に share-mode を付け、CSS が不要なサイト UI を隠します。コアは単純です。
1(() => {
2  const params = new URLSearchParams(window.location.search);
3
4  if (params.get("share") === "1") {
5    document.documentElement.classList.add("share-mode");
6  }
7})();
CSS では share-mode のとき、トップナビ、サイドバー、モバイルナビ、フッターのツールなどを隠します。テーマの DOM 構造に合わせないと、本文や画像、目次まで隠してしまいがちです。最近つくった「つぶやき」系のトップは本文をトップに載せていて詳細ページがない、というパターンにも注意が要ります。
通常閲覧に影響しないことが大事です。非表示ルールはすべて .share-mode 前提にし、このマークがなければ従来どおりの見た目のままにします。
もう一つの利点は、記事ごとに HTML を二重生成しないことです。記事 URL、canonical、RSS、sitemap を変える必要はなく、共有モードは同じページの別表示状態にすぎません。
二、Cloudflare Worker で短縮リンク
当ブログは Hugo の静的サイトで、いわゆるバックエンドサーバーはありません。短縮リンクのために Docker やデータベース、常時起動のマシンを維持したくありません。ドメインはすでに Cloudflare 上なので、Worker と KV で足ります。
今回の構成要素は次のとおりです。
| コンポーネント | 役割 |
|---|---|
| Cloudflare Worker | 短縮リンク受付、マッピング参照、リダイレクト |
| Cloudflare KV | 短コードと記事パスの対応を保存 |
| Hugo | これまでどおり記事を生成・配信 |
| Cloudflare Access | 短縮リンク作成 API を保護し、自分だけが作成できるようにする |
KV に入るイメージはこうです。
1key:   dit28n
2value: /essay/example/
アクセス例:
1https://www.igerm.ee/s/dit28n
Worker は URL から dit28n を取り、KV で記事パスを引き、自サイトの記事 URL を組み立て、?share=1 を付けてリダイレクトします。
Worker が記事本文を読んだり、KV に本文を書いたりはしません。小さなマッピングデータだけです。
なぜマッピングを KV に置くか
短コードを Worker のソースに直書きすると、記事が増えるたびにコード変更と再デプロイが必要になります。現実的ではありません。
KV なら Worker のロジックはほぼ固定のまま、新規はマッピングを足すだけです。一度作った短縮リンクは、サイトを再ビルドしたり Worker を再デプロイしても消えません。
Worker は SHORT_LINKS という binding 経由で触ります。KV は Hugo の成果物とは別のクラウドストレージなので、静的サイトを再デプロイしても中身は残ります。
Worker 側のセキュリティチェック
短縮リンクはリダイレクトの入り口です。遷移先を制限しないと、オープンリダイレクトの温床になります。例えば、短縮リンクから無関係な外部サイトへ飛ぶレコードを誰かが入れた、というのは望みません。
だから Worker は外部から渡された遷移先 URL をそのまま信じません。作成時もリダイレクト時もパスを検証し、自サイト内の記事パスだけを許可し、異常なエンコードやパストラバーサルなども扱います。短コードがなければ 404 にし、適当な場所へ飛ばしません。
リダイレクトは恒久的な 301 ではなく一時リダイレクトにしています。将来マッピングを変える必要が出ても、ブラウザや中間キャッシュが古い先を長く覚えにくくするためです。
三、短縮リンクを誰が作れるか
短縮リンクの利用(クリックして飛ぶ)は公開でよい。作成は公開できません。
管理用トークンをフロントの JavaScript に書くと、開発者ツールで誰でも見られます。圧縮や変数名変更でもセキュリティにはなりません。ブラウザに、公開コードに埋め込んだ長期の管理鍵を載せてはいけません。正直、漏れても大害にはならないかもしれませんが、無料の Access はユーザー 50 人までです。トークンをばらまいたらカードが泣きます…
結局 Cloudflare Access で本人確認することにしました。
Cloudflare Zero Trust で Self-hosted アプリを作り、次のパスを保護しています。
1www.igerm.ee/api/share-links/*
Access Policy は Allow で、指定したメールアドレスの身份だけ許可。一般訪問者の記事閲覧や短縮リンクの利用には影響しませんが、作成 API は先に Access ログインが必要です。
Worker 側でも Cloudflare Access が渡す JWT を検証し、発行者、アプリの AUD、有効期限を確認します。「なんかログインっぽいパラメータが付いている」だけでは短縮リンクは作れず、サーバーでちゃんと検証します。
従来の Bearer Token 方式も残してあり、主にコマンドラインと curl 用です。Cloudflare Worker の Secret に置き、Hugo の設定にも公開リポジトリにも、ブラウザにも載せません。
関連する設定項目は次のとおりです。
1ACCESS_TEAM_DOMAIN
2ACCESS_AUD
3SHARE_LINK_ADMIN_TOKEN
最初の二つは Access JWT 検証用、最後は CLI 管理 API 用の Secret です。
本番では Secret は Cloudflare Dashboard で設定すべきで、本物の値をコードや記事に書いてはいけません。
Safari のログイン後の戻りで遠回りした
ここが想定より時間を取りました。
最初はフロントで Cloudflare Access のログイン URL を自分で組み立てようとしました。Safari では真っ白なページになり、Chrome でもおかしな挙動がありました。Access の実際のログイン URL には動的パラメータがあり、Team Domain と /cdn-cgi/access/login を固定入口としてつなぐだけでは足りません。
ログイン URL を当て推量するのはやめ、ブラウザに自サイトの Access で保護された API パスへアクセスさせ、ログイン処理は Cloudflare に任せました。ログイン後は Worker の戻りルートで元の記事へ送り返します。
戻り用のパラメータも盲目的には信じません。Worker が return を検査し、自サイトの記事パスだけ許可し、外部ドメイン、プロトコル相対 URL、/api/ や /s/ のように記事の戻り先になってはいけないパスは拒否します。元記事に戻れつつ、ログインの戻りをオープンリダイレクトにしません。
最終的には ChatGPT に設定を詰めてもらいました…
四、記事ページに短縮リンク機能を載せる
バックエンドと権限ができてから、Hugo のフロントを直しました。
共有ボタンは通常記事の本文のあと、フッター著作権表示の前、従来の RSS ボタンと並べています。普段の読書の邪魔にならず、共有するときだけ下までスクロールすればよい位置です。
フロントのスクリプトがやることはだいたい次のとおりです。
- 現在の記事の
pathnameを記事パスとして読む。 - 公開の照会 API で、その記事に短縮リンクがあるか先に確認する。
- あれば再利用し、二重作成しない。
- なければ Access で保護された作成 API を呼ぶ。
- 成功したら短縮リンクをコピーして結果を表示する。
- 失敗時はエラーを出し、再試行できるようにし、連打での重複リクエストも避ける。
見落としがちな点:記事パスは window.location.pathname を使い、今開いている URL を丸ごと保存しないこと。共有モードは ?share=1 で表示を切り替えるだけなので、このパラメータを KV の記事パスに入れてはいけません。
例:
1const path = window.location.pathname;
中国語の記事パスも、リクエスト URL では正しくエンコードしないと照会に失敗します。Worker 側で正規化と安全チェックを行います。共有モードでは共有ボタン自体も隠します。他人が開くのは純閲覧ページなのに、また共有ボタンやサイトツールバーを出す必要はありません。
五、デプロイと実地テスト
今回の変更は Hugo テンプレート、フロントの JavaScript、CSS、Worker に及びます。Worker は Cloudflare Access JWT 検証用に jose を追加したので、ビルド前に npm で依存を入れる必要があります。
正直うんざりしましたが、他のやり方はもっとコードを書くことになりそうで…仕方なく、Hugo プロジェクトに Node が現れました。ははは!
Cloudflare Workers Builds のビルドコマンドは次のとおりにしました。
1npm ci && bash scripts/build-cloudflare.sh
デプロイは:
1npx wrangler deploy
リポジトリの git push によるデプロイフローはそのままです。ローカルで直してコミットし、ブランチを push すれば、Cloudflare Workers Builds がビルドとデプロイを走らせます。サーバーにログインして手動デプロイする必要はありません。
おわりに
見た目は記事の下に共有ボタンが一つ増えただけですが、中身はそれなりにあります。Hugo のページ状態、Worker ルーティング、KV ストレージ、短縮リンクの作成と再利用、Access 認証、JWT 検証、ブラウザのログイン戻り、フロントのコピーとエラー処理、まで含みます。
サーバーを増やしたりデータベースを入れたりはしていません。Hugo は記事、Worker は短縮リンクのロジック、KV はマッピング、Access は作成権限、それぞれ得意なことに任せています。
作った短縮リンクは Cloudflare KV に残ります。Hugo を再ビルドしたり Worker を更新してもマッピングは残ります。同じ記事でもう一度共有を押せば、以前の短縮リンクをそのまま使え、毎回新しいものを作る必要はありません。
結局ブログは書くためのものです。Cloudflare に任せられるところは任せ、小さな機能のために長く面倒を見る別システムを増やさない、という方針です。